octubre 24, 2026
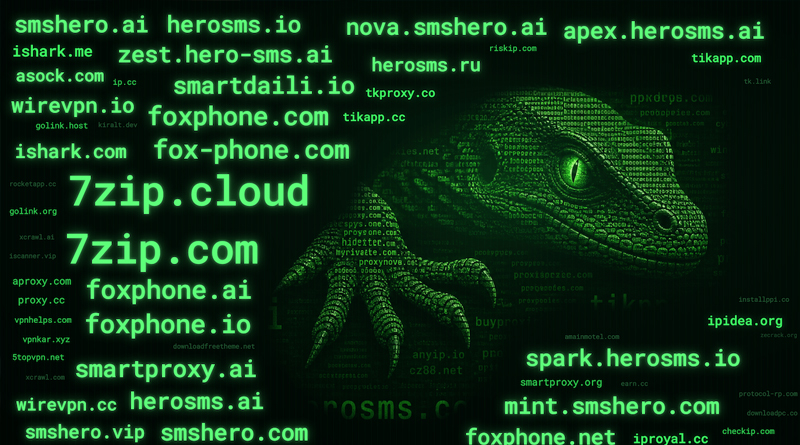
Infoblox identifica proxies maliciosos detrás de 7-Zip. Infoblox hizo público un informe en el que identifica un nuevo actor malicioso vinculado a más de 230 dominios fraudulentos, que se utilizan para infectar dispositivos, operar infraestructuras de proxies, suplantar la identidad de proveedores de proxies conocidos y comercializar servicios relacionados.
Detrás de esta nueva amenaza, bautizada como Lurking Lizard, está un actor de origen chino vinculado a proveedores de servicios de proxy que se dedican a revender acceso a ancho de banda de proxies residenciales comprometidos.
Investigadores externos ya habían identificado previamente una superposición entre la infraestructura conectada a Lurking Lizard e IPIDEA, un importante proveedor de servicios de proxy que fue desmantelado a principios de este año gracias a una iniciativa coordinada de la industria y fuerzas de seguridad.
Si bien este año se han desmantelado muchas de estas infraestructuras, la capacidad de ciberdelincuentes como Lurking Lizard para seguir operando sus botnets demuestra la dificultad que aún existe para eliminarlas definitivamente.
Esta infraestructura maliciosa opera de forma integrada y controla varias fases de la cadena de suministro, desde la adquisición y la promoción a la monetización. Crea nuevos nodos de proxy distribuyendo malware a través de lookalike domains que imitan sitios legítimos de fabricantes de software reconocidos del mercado, potenciando después el alcance de la amenaza mediante la manipulación de motores de búsqueda y anuncios on-line.
En concreto, una de estas campañas utilizaba un dominio que suplantaba la identidad del conocido compresor de archivos 7-Zip, pero resultó que era solo la parte visible de una infraestructura mucho mayor. También se ha descubierto que este actor malicioso vendía acceso a través de dominios similares que se hacían pasar por otros servicios de proxy comerciales. Al vincular la actividad de estos dominios, los investigadores han podido comprender el alcance general de la actividad.
Como comenta Renée Burton, VP de Infoblox Threat Intel, “Lo importante no es haber identificado un instalador fraudulento, sino el modelo de negocio que hay detrás de esta amenaza. Cuando los agentes maliciosos pueden expandir su actividad aprovechándose de la confianza que generan las aplicaciones de software legítimas, app stores y los sitios de reseñas, el riesgo se sitúa más allá del control de los responsables de ciberseguridad. Se convierte en un problema operativo, de fraude y de imagen para todas las empresas on-line”.
Canales TI
Ciudad de México 03100
Dirección:
Tel y Whatsapp: +52 01 55 3707 5426
direccion@itcomunicacion.com.mx
Ventas y atención a clientes
Tel y Whatsapp: +52 01 55 3707 5672
ventas@itcomunicacion.com.mx
Contenidos:
Tel y Whatsapp: +52 01 55 3707 5655 Tel y Whatsapp: +52 01 55 1800 5310 Tel y Whatsapp: +52 01 55 3707 5426
contenidos@itcomunicacion.com.mx
Administración
Tel y Whatsapp: +52 01 55 3707 5672
administracion@itcomunicacion.com.mx
Copyright © 2016 Canales TI. Todos los derechos reservados.Desarrollado por Dualkox.